
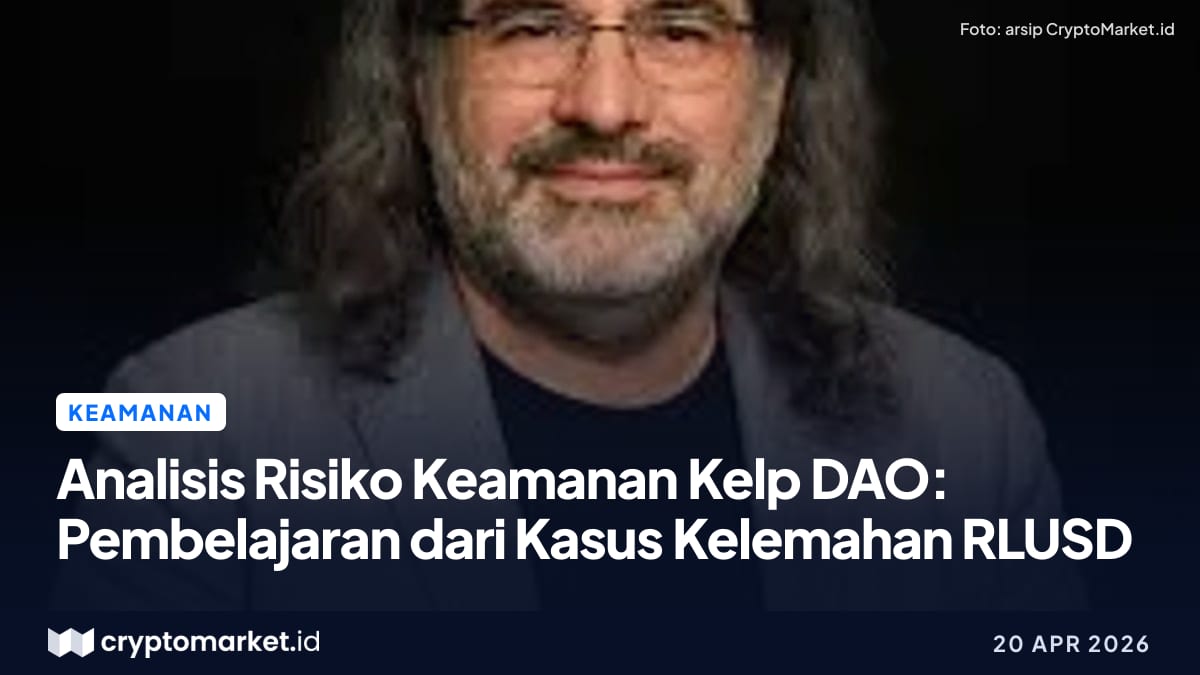

David Schwartz, CTO Emeritus di Ripple, memberikan pengamatan kritis minggu ini setelah jembatan rsETH milik Kelp DAO dieksploitasi, mengakibatkan kerugian sekitar $292 juta. Ia telah meramalkan situasi ini, bukan serangan spesifiknya, tetapi kondisi yang memungkinkan terjadinya insiden tersebut. “Saya telah mengevaluasi banyak sistem bridging DeFi untuk digunakan oleh RLUSD,” tulis Schwartz di X. “Saya hampir secara eksklusif fokus pada aspek keamanan dan risiko. Satu hal yang saya perhatikan adalah bahwa sebagian besar skema dirancang dengan sangat baik dan memiliki mekanisme yang kuat untuk melindungi dari jenis serangan yang tampaknya menjadi penyebab situasi Kelp DAO.”
Penawaran yang Mengabaikan Fitur Keamanan
Apa yang dijelaskan oleh Schwartz adalah pola yang ia temui berulang kali selama proses evaluasinya. Penyedia jembatan sering kali menonjolkan fitur keamanan mereka yang paling canggih, kemudian hampir segera menyarankan bahwa fitur tersebut bersifat opsional dan sebagian besar pelanggan memilih untuk tidak menggunakannya. “Mereka pada dasarnya merekomendasikan untuk tidak repot-repot menggunakan mekanisme keamanan yang paling penting karena biaya kenyamanan dan kompleksitas operasional,” tulisnya. “Kami sering kali ditawari kemudahan dan kesederhanaan dalam menambah lebih banyak rantai dengan asumsi implisit bahwa kami tidak akan menggunakan fitur keamanan terbaik yang mereka miliki.”
“Penawaran mereka adalah bahwa mereka memiliki fitur keamanan terbaik tetapi mudah digunakan dan dapat diskalakan, asalkan Anda tidak menggunakan fitur keamanan tersebut,” tambahnya.
Apa yang Sebenarnya Terjadi pada Kelp DAO
Pada 19 April, Kelp DAO mendeteksi aktivitas lintas rantai yang mencurigakan yang melibatkan rsETH dan menghentikan kontrak di jaringan utama serta beberapa jaringan Layer 2. Sekitar 116.500 rsETH telah dicuri melalui panggilan kontrak terkait LayerZero, yang bernilai sekitar $292 juta pada harga saat ini. Analisis on-chain dari D2 Finance melacak penyebab utamanya pada kebocoran kunci pribadi di rantai sumber, yang menyebabkan masalah kepercayaan dengan node OApp yang dieksploitasi oleh penyerang untuk memanipulasi jembatan tersebut.
Schwartz menawarkan hipotesisnya sendiri tentang apa yang kemungkinan salah pada tingkat protokol. “Saya merasa bahwa sebagian dari masalah ini mungkin disebabkan oleh keputusan Kelp DAO untuk tidak menggunakan fitur keamanan penting dari LayerZero demi kenyamanan,” tulisnya. LayerZero sendiri menawarkan mekanisme keamanan yang kuat, termasuk jaringan verifikasi terdesentralisasi. Pertanyaan yang kini sedang diperiksa oleh para penyelidik adalah apakah Kelp DAO mengonfigurasi implementasinya menggunakan pengaturan keamanan minimal, khususnya dengan satu titik kegagalan, yaitu LayerZero Labs sebagai satu-satunya verifier, alih-alih memilih opsi yang lebih kompleks namun secara signifikan lebih aman.
Baca berikutnya
 KeamananKejadian Keamanan Platform Cloud Vercel Menyoroti Risiko Infrastruktur Tersembunyi dalam Proyek Crypto
Mungkin kamu juga suka

Disclaimer
CryptoMarket.id berkomitmen menyajikan berita yang akurat dan transparan. Artikel ini bersifat informasi, bukan saran keuangan. Aset kripto berisiko tinggi; lakukan riset sendiri dan gunakan exchange yang terdaftar di OJK. Baca juga Disclaimer, Syarat & Ketentuan, dan Kebijakan Privasi.